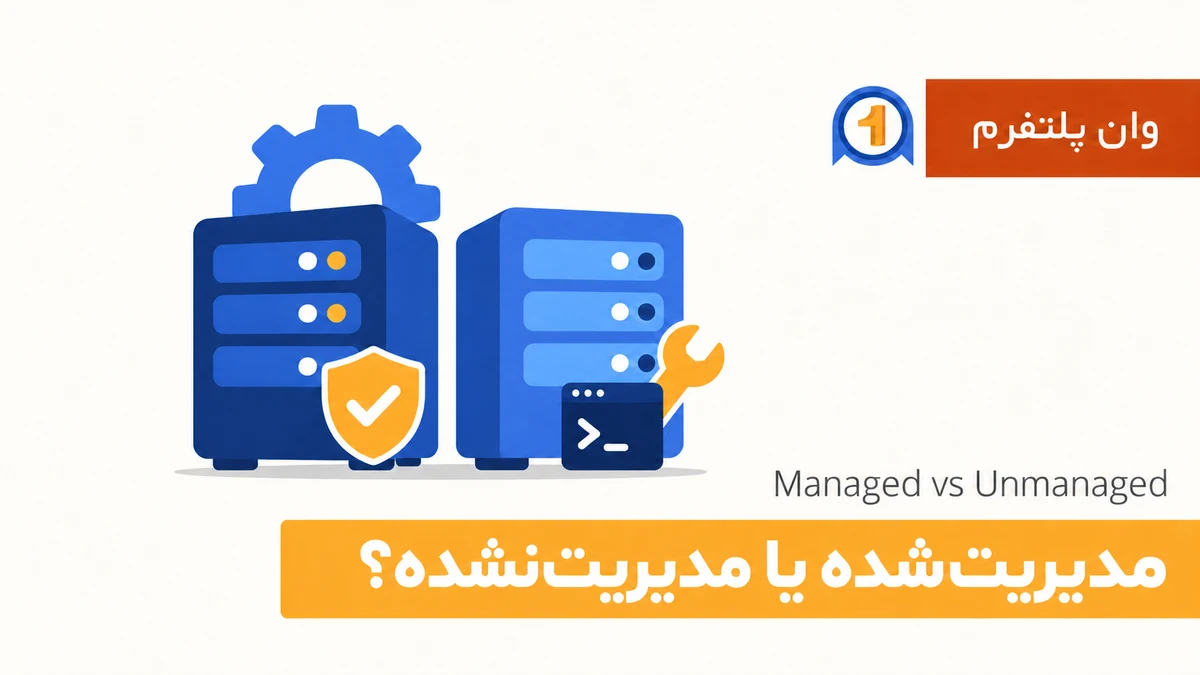




سرور اختصاصی مدیریتشده یا مدیریتنشده؛ بعد از تحویل سرور، چه کسی نگهداری آن را انجام میدهد؟ پاسخ این سؤال، به اندازه انتخاب پردازنده و حافظه اهمیت دارد. در این راهنما مسئولیت شما و ارائهدهنده را در هر دو مدل بررسی میکنیم تا انتخابتان با مهارت تیم، حساسیت سرویس و بودجه هماهنگ باشد.
- در مدل مدیریتشده، علاوه بر زیرساخت، بخشی از کارهای سیستمعامل، امنیت، پایش یا بکاپ به تیم مدیریت سپرده میشود.
- در مدل مدیریتنشده، ارائهدهنده زیرساخت را نگه میدارد و مدیریت نرمافزارهای داخل سرور معمولاً با مشتری است.
- اگر ادمین ندارید، باید برای نگهداری مستمر راه مشخصی داشته باشید؛ خدمات مدیریت کامل یا تقسیم مسئولیت با متخصص، دو گزینه قابلبررسیاند.
سرور اختصاصی مدیریتشده یا Managed Dedicated Server، یک دستگاه فیزیکی اختصاصی همراه با مجموعهای از خدمات نگهداری است. این خدمات ممکن است نصب، بهروزرسانی، ایمنسازی، مانیتورینگ و پشتیبانگیری را شامل شوند. در مدل Unmanaged، سختافزار و شبکه در اختیار شما قرار میگیرند و بخش نرمافزاری را خودتان مدیریت میکنید. دامنه دقیق خدمات، تعریف یکسانی در تمام شرکتها ندارد و باید در قرارداد مشخص باشد.
- امنیت: وصلههای نصبنشده و تنظیمات نادرست میتوانند سرور را در معرض آسیبپذیریهای شناختهشده قرار دهند.
- هزینه واقعی: علاوه بر اجاره، باید زمان نیروی فنی و ابزارهای نگهداری را هم حساب کرد.
- پایداری: برای واکنش مناسب به خطا، لازم است مسئول رسیدگی از قبل معلوم باشد.
- کنترل: واگذاری مدیریت ممکن است به هماهنگی بیشتر برای تغییر پیکربندی یا محدودیت بعضی دسترسیها نیاز داشته باشد.
در این نوع سرویس، سختافزار اختصاصی با خدمات تخصصی نگهداری همراه میشود. تفاوت اصلی دو مدل، الزاماً در قدرت دستگاه نیست؛ در تقسیم کار پس از تحویل آن است.
اگر بین مدیریت داخلی و واگذاری کار مردد هستید، ابتدا باید بدانید دقیقاً چه وظایفی پیش رو دارید. تعریف دو مدل، جدول مسئولیتها و هزینههای کمتر دیدهشده، انتخاب را روشنتر میکنند.
سرور اختصاصی مدیریتشده چه تفاوتی با مدیریتنشده دارد؟
سرور را میتوان در چند لایه دید: سختافزار و شبکه، سیستمعامل، سرویسهای نرمافزاری و در نهایت برنامه و داده. در مدل مدیریتنشده، ارائهدهنده معمولاً لایه زیرساخت را پوشش میدهد؛ یعنی سلامت قطعات، برق، سرمایش و اتصال شبکه. پشتیبانی از نرمافزار داخل سرور، جزو این تعهد نیست مگر جداگانه توافق شده باشد.
در سرویس مدیریتشده، بخشی از مسئولیت به لایههای بالاتر گسترش پیدا میکند. تیم مدیریت ممکن است وصلههای سیستمعامل را نصب کند، سرویسها را پایش کند و هنگام خطا وارد عمل شود. اما مسئولیت محتوای سایت، کد برنامه، مجوز دسترسی کاربران و استفاده درست از دادهها معمولاً همچنان با مشتری میماند. تقسیم دقیق کار باید مکتوب باشد.
میتوان آن را به اجاره یک واحد خالی در برابر واحدی همراه با خدمات نگهداری تشبیه کرد. در حالت اول، زیرساخت ساختمان تحویل داده میشود و کارهای داخل واحد با شماست. در حالت دوم، بخشی از نگهداری را تیم خدمات انجام میدهد؛ بااینحال، مسئولیت وسایل و نحوه استفاده از خانه از شما گرفته نمیشود.
هاست اختصاصی وردپرس
شروع از ماهانه 80 هزار تومان
| لایه | مدیریتنشده | مدیریتشده؛ بسته به قرارداد |
|---|---|---|
| دادهها و حسابها | مشتری | مشتری؛ با خدمات توافقشده |
| برنامه و کد | مشتری | معمولاً مشتری |
| کنترلپنل | مشتری | تیم مدیریت یا مسئولیت مشترک |
| سیستمعامل و وصلهها | مشتری | تیم مدیریت در محدوده قرارداد |
| پایش و بکاپ | مشتری | طبق قرارداد |
| سختافزار و شبکه | ارائهدهنده | ارائهدهنده |
| برق و دیتاسنتر | ارائهدهنده | ارائهدهنده |
این تقسیمبندی به مفهوم مسئولیت مشترک نزدیک است: سالمبودن زیرساخت، همه مسئولیتهای مشتری را حذف نمیکند. برای مثال، در مدل زیرساخت بهعنوان سرویس، مدیریت سیستمعامل و برنامهها معمولاً با مشتری است، مگر خدمات بیشتری تهیه شده باشد. همین منطق کمک میکند تفاوت پشتیبانی زیرساخت و مدیریت نرمافزار را اشتباه نگیریم.
در مدل مدیریتنشده چه چیزی تحویل میگیرید؟
معمولاً یک سرور با سیستمعامل نصبشده یا امکان نصب آن، آدرس IP و دسترسی root یا Administrator دریافت میکنید. پنل ارائهدهنده نیز ممکن است ابزار خاموش و روشن کردن، کنسول و نصب مجدد را داشته باشد. از این مرحله به بعد، انتخاب برنامهها، پیکربندی و نگهداری محیط نرمافزاری با تیم شماست.
مزیت این مدل، اختیار بیشتر در انتخاب ابزار و تنظیمات است؛ البته سازگاری سختافزار، مجوزها و شرایط سرویس همچنان محدودیت ایجاد میکنند. در مقابل، پایش فضای دیسک، سلامت برنامه و نصب وصلهها باید مسئول مشخص داشته باشد. هنگام بررسی سرور اختصاصی، امکانات پنل را از خدمات نگهداری جدا کنید.
مدیریتشده چه خدماتی را پوشش میدهد؟
بستههای مدیریت یکسان نیستند. بعضی فقط نصب و تنظیم اولیه را شامل میشوند؛ بعضی، بهروزرسانی دورهای، ایمنسازی، پایش و رسیدگی به خطا را هم پوشش میدهند. ممکن است یک قرارداد تا سیستمعامل پیش برود و قرارداد دیگری کنترلپنل، وبسرور و پایگاه داده را نیز شامل شود. فهرست دقیق کارها، زمان پاسخ و استثناها باید پیش از خرید روشن باشد.
جدول مقایسه مسئولیتها
جدول زیر یک الگوی رایج است. ستون مدیریتشده را باید با خدمات واقعی و مکتوب همان سرویس تطبیق داد.
| وظیفه | مدیریتنشده | مدیریتشده |
|---|---|---|
| سختافزار، برق و سرمایش | ارائهدهنده | ارائهدهنده |
| اتصال شبکه | ارائهدهنده | ارائهدهنده |
| نصب اولیه سیستمعامل | مشتری یا ابزار نصب ارائهدهنده | معمولاً تیم مدیریت |
| وصله و بهروزرسانی | مشتری | در محدوده قرارداد |
| فایروال و ایمنسازی | مشتری | تیم مدیریت یا مشترک |
| نصب کنترلپنل | مشتری | در صورت پوشش خدمات |
| پایش و هشدار | مشتری | طبق قرارداد |
| بکاپ و بازیابی | مشتری | طبق قرارداد و سطح بازیابی توافقشده |
| کد و محتوای سایت | مشتری | معمولاً مشتری |
| داده و حساب کاربران | مشتری | مسئولیت مشتری با تقسیم کار توافقشده |
| دسترسی root | معمولاً کامل | کامل یا محدود، طبق قرارداد |
مسئولیتهای شما در سرور اختصاصی مدیریتنشده
این مدل زمانی انتخاب مناسبی است که برای کارهای روزمره و شرایط اضطراری، زمان و مهارت کافی داشته باشید. فهرست زیر نشان میدهد نگهداری سرور از روز اول چه کارهایی را در بر میگیرد.
۱. نصب، بهروزرسانی و مدیریت وصلهها
سیستمعامل و سرویسها باید در چرخه پشتیبانی باشند و وصلههای لازم را دریافت کنند. مدیریت وصله فقط فشردن دکمه بهروزرسانی نیست؛ باید آسیبپذیری شناسایی شود، اهمیت آن سنجیده شود، تغییر نصب شود و نتیجه بررسی شود. این کار بخشی از نگهداری عادی سرور است و نباید تا زمان بروز مشکل عقب بیفتد.
سرور مجازی ارزان
شروع از ماهانه 100 هزارتومان
ابزارهای خودکار بخشی از کار را انجام میدهند، اما نیاز به نظارت را از بین نمیبرند. برای نمونه، unattended-upgrades در Ubuntu میتواند بهروزرسانیهای امنیتی را نصب کند، درحالیکه راهاندازی مجدد خودکار در تنظیمات پیشفرض آن غیرفعال است. وضعیت واقعی نصب و تنظیمات ابزار را باید روی همان سرور بررسی کرد. بعضی تغییرات کرنل تا راهاندازی مجدد یا اعمال وصله زنده مناسب، فعال نمیشوند.
- برای راهاندازی مجدد لازم، پنجره نگهداری مشخص کنید.
- ارتقاهای مهم را پیش از سرور اصلی در محیط آزمایشی بسنجید.
- پایان پشتیبانی سیستمعامل و نرمافزارها را پیگیری و برای ارتقا برنامهریزی کنید.
۲. ایمنسازی، فایروال و دسترسیها
بستن پورتهای غیرضروری، محدودکردن پنلهای مدیریتی و تنظیم ورود امن از کارهای اولیهاند. برای SSH میتوان از کلید و حساب مدیریتی مناسب استفاده کرد و ورود مستقیم root با رمز را محدود کرد. پیش از تغییر روش ورود، باید دسترسی جایگزین و کنسول بازیابی را آزمایش کنید تا از سرور بیرون نمانید. راهنمای ایمنسازی سرور لینوکس به بررسی این تنظیمات کمک میکند.
حفاظت شبکهای در برابر DDoS، جای وصلهکردن سیستم یا تنظیم درست برنامه را نمیگیرد. ترافیک مخرب حجیم و نفوذ از طریق رمز ضعیف یا افزونه آسیبپذیر، مسئلههای متفاوتی هستند. مسئولیت هر لایه باید جداگانه مشخص شود.
۳. پشتیبانگیری و آزمایش بازیابی
RAID جای نسخه پشتیبان را نمیگیرد. حذف اشتباهی یا رمزگذاری فایلها میتواند روی دادههای آرایه هم اثر بگذارد. یک الگوی رایج بکاپ، نگهداری سه نسخه از داده، روی دو نوع رسانه و با یک نسخه خارج از محل اصلی است. برای مقابله با بعضی تهدیدها، نسخه آفلاین یا تغییرناپذیر نیز اهمیت دارد؛ طراحی نهایی باید با حساسیت اطلاعات هماهنگ باشد.
در سرویس مدیریتنشده، زمانبندی بکاپ، بررسی موفقیت اجرا و آزمون بازیابی بر عهده شماست. مشخص کنید چه مقدار از داده جدید قابلازدسترفتن است و سرویس باید در چه زمانی برگردد. داشتن فایل بکاپ بدون بررسی سلامت و امکان بازیابی، اطمینان کافی ایجاد نمیکند.
۴. پایش منابع، لاگها و رسیدگی به خرابی
برای اطلاع از پرشدن دیسک، مصرف غیرعادی حافظه یا توقف پایگاه داده، باید مانیتورینگ مناسب داشته باشید. ابزارهایی مانند Netdata و Glances میتوانند وضعیت منابع را نشان دهند؛ اما نمایش نمودار با ارسال هشدار قابلاقدام فرق دارد. مقصد هشدار، آستانهها و مسئول پاسخ باید تنظیم شوند.
بررسی لاگها و داشتن دستورالعمل حادثه، زمان تشخیص مشکل را کاهش میدهد. پیش از قطعی باید معلوم باشد چه کسی رسیدگی میکند، کدام بررسیها اولویت دارند و چگونه سرویس به وضعیت سالم برمیگردد. نگهداری مستمر بدون نیروی پاسخگو، حتی با ابزارهای خوب هم ناقص میماند.
سرور مجازی ویندوز
Remote Access & Full Admin
برای سرور امن، فقط نصب اولیه کافی نیست. مرور گزارشها، پشتیبانگیری، نصب وصله و ارزیابی دورهای تنظیمات باید در برنامه کاری تیم جا داشته باشد. این وظایف به زمان و مهارت نیاز دارند و بخشی از هزینه واقعی سرویس هستند.
نکته مهم: پنل روشن و خاموش کردن یا نصب مجدد، ابزار مدیریت است، نه خدمات مدیریت. نصب مجدد سیستمعامل ممکن است اطلاعات دیسک سیستم را پاک کند. پیش از استفاده از این گزینه، دامنه عملیات و وجود نسخه پشتیبان مستقل را بررسی کنید.
هزینهها و خدمات مدیریت سرور
مقایسه صرفِ اجاره ماهانه، تصویر کاملی نمیدهد. هزینه زیرساخت، زمان متخصص و خسارت احتمالی اختلال، سه بخش مهم هزینهاند. در مدل مدیریتنشده معمولاً هزینه خدمات مدیریت از صورتحساب حذف میشود، اما کار و مسئولیت آن از بین نمیرود. مدل مدیریتشده هم باید با دامنه واقعی خدمات و توان پاسخگویی سنجیده شود.
هزینههای کمتر دیدهشده در مدل مدیریتنشده
- زمان ادمین: نصب وصله، بررسی لاگ و رفع خطا از وقت تیم کم میکند، حتی اگر فرد جداگانهای استخدام نکرده باشید.
- ابزار و مجوز: کنترلپنل، نرمافزار بکاپ یا بعضی ابزارهای مجازیسازی میتوانند هزینه مستقل داشته باشند.
- فضای پشتیبان: نسخه خارج از سرور به فضای نگهداری و گاهی ترافیک انتقال جداگانه نیاز دارد.
- یادگیری و خطا: تنظیم اشتباه فایروال یا پایگاه داده ممکن است سرویس را متوقف کند و زمان بازیابی را افزایش دهد.
خدمات مدیریت سرور معمولاً چه کارهایی هستند؟
خدمات میتوانند پروژهای یا مستمر باشند. نصب کنترلپنل، انتقال اطلاعات یا ایمنسازی اولیه، نمونه کار پروژهای است. پایش، وصلهکردن و پاسخگویی به حادثه، تعهد دورهای میخواهند. گرفتن خدمات راهاندازی به معنی داشتن مدیریت دائمی نیست.
- راهاندازی: نصب سیستمعامل، کنترلپنل یا مجازیساز سازگار با سختافزار و مجوزهای لازم.
- ایمنسازی: تنظیم فایروال، دسترسی SSH و سرویسها و حذف قابلیتهای غیرضروری.
- بهروزرسانی: نصب وصلهها، بررسی نتیجه و هماهنگی راهاندازی مجدد لازم.
- پایش: نظارت بر منابع و دسترسپذیری، همراه با هشدار و مسئول پاسخ.
- مدیریت بکاپ: زمانبندی، نگهداری نسخه مستقل و آزمایش بازیابی.
- عیبیابی: تشخیص علت اختلال و بازگرداندن سرویس در محدوده قرارداد.
مزایا و محدودیتهای مدیریتشده
مزایایی که میتوانید از یک قرارداد روشن انتظار داشته باشید عبارتاند از:
- زمان بیشتری از تیم برای توسعه محصول و رسیدگی به مشتری باقی میماند.
- کارهای دورهای مانند وصلهکردن، مسئول و برنامه مشخص پیدا میکنند.
- هنگام خطا، مسیر ارجاع و فرد یا تیم پاسخگو از قبل معلوم است.
- از تجربه متخصص در تنظیمات و مشکلات مشابه استفاده میشود.
در مقابل، این محدودیتها را هم در نظر بگیرید:
- خدمات مستمر، هزینه دورهای جداگانه دارند.
- دسترسی root ممکن است محدود باشد یا تغییرات مهم به هماهنگی نیاز داشته باشند.
- عبارت «مدیریت کامل» بدون فهرست وظایف و استثناها، معنای دقیقی ندارد.
- امنیت کد، انتخاب افزونهها و رفتار کاربران همچنان به همکاری تیم شما وابسته است.
کدام مدل برای تیم شما مناسبتر است؟
این پیشنهادها نقطه شروع ارزیابی هستند. حساسیت داده، ساعات فعالیت و توان واقعی پاسخگویی تیم میتوانند تصمیم را تغییر دهند.
| وضعیت تیم | گزینه قابلبررسی | دلیل |
|---|---|---|
| کسبوکار فعال بدون ادمین | مدیریت مستمر | نیاز به مسئول مشخص برای پایش و نگهداری |
| توسعهدهنده آشنا با مدیریت سیستم | مدیریتنشده همراه با خدمات اولیه | امکان تقسیم کار تخصصی و روزمره |
| تیم DevOps یا ادمین تماموقت | مدیریتنشده | اختیار بیشتر در ابزارها و تنظیمات |
| ارائهدهنده سرویس مجازی | مدیریتنشده با پیکربندی تخصصی | نیاز به تنظیمات خاص مجازیسازی |
| سازمان با داده حساس | مدل متناسب با الزامات و قرارداد روشن | ضرورت ثبت مسئولیت، کنترل دسترسی و قابلیت پیگیری |
اگر ادمین سیستم ندارید
توان راهاندازی اولیه، با توان نگهداری دائمی یکسان نیست. ممکن است با یک آموزش، سرویس را بالا بیاورید؛ اما باید معلوم باشد چه کسی هشدار خارج از ساعت کاری را میبیند و برای وصله فوری یا بازیابی اطلاعات اقدام میکند.
مدیریت مستمر بهخصوص برای این گروهها قابلبررسی است:
- کسبوکارهایی که درآمدشان به دسترسپذیری سایت وابسته است و متخصص زیرساخت ندارند.
- تیمهایی که ظرفیت محدودشان باید صرف توسعه محصول شود.
- سازمانهایی که لازم است وظایف نگهداری و پاسخگویی بهصورت مکتوب به مسئول مشخص سپرده شود.
راه میانه: مدیریتنشده همراه با خدمات کانفیگ
تیم کوچک میتواند نصب تخصصی، کنترلپنل و ایمنسازی اولیه را به متخصص بسپارد و نگهداری روزمره را داخل تیم انجام دهد. این روش فقط وقتی مناسب است که برای ادامه کار، مهارت، چکلیست و مسئول پاسخگو وجود داشته باشد. کانفیگ اولیه، نیاز به وصله، مانیتورینگ و بکاپ بعدی را حذف نمیکند.
یک سناریوی فرضی
فرض کنید فروشگاهی با یک توسعهدهنده و بدون ادمین، از VPS به سرور اختصاصی منتقل میشود. سیستمعامل آماده است، اما تیم برای نصب کنترلپنل، تنظیم فایروال و طراحی بکاپ تجربه کافی ندارد. در این وضعیت، واگذاری راهاندازی به متخصص میتواند از خطاهای اولیه جلوگیری کند.
پس از راهاندازی، مسئولیتهای باقیمانده باید تقسیم شوند. مثلاً تیم، هشدارها را پیگیری کند و وضعیت بهروزرسانی و ظرفیت دیسک را در بازه مشخص مرور کند؛ آزمایش بازیابی نیز برنامه جدا داشته باشد. فاصله این بررسیها باید با ریسک پروژه تعیین شود و وصله بحرانی نباید تا نوبت عادی بعدی معطل بماند. اگر تیم توان پاسخ به حادثه را ندارد، خدمات اولیه بهتنهایی کافی نیست.
پنج سؤال قبل از انتخاب
- هشدار خارج از ساعت کاری به چه کسی و از چه مسیری میرسد؟
- سیستمعامل، کنترلپنل، وبسرور و پایگاه داده تا چه حد در پوشش خدماتاند؟
- بکاپ کجا نگهداری میشود، چه مدت باقی میماند و آخرین آزمون بازیابی چه زمانی بوده است؟
- سطح دسترسی root چیست و تغییرات مشتری چگونه هماهنگ میشوند؟
- در پایان همکاری، مستندات، نسخهها و دسترسیها چگونه تحویل داده میشوند؟
پاسخها را مکتوب دریافت کنید. قرارداد روشن کمک میکند هنگام اختلال، انتظار شما با مسئولیت پذیرفتهشده تیم مدیریت یکسان باشد.
سؤالات متداول
سرور اختصاصی مدیریتشده با هاست اشتراکی چه فرقی دارد؟
در هاست اشتراکی، معمولاً حساب میزبانی روی سروری مشترک دارید. در سرور اختصاصی مدیریتشده، یک دستگاه کامل برای شما در نظر گرفته میشود و بخشی از نگهداری آن را متخصص انجام میدهد. سطح دسترسی و دامنه مدیریت به قرارداد وابستهاند. خودِ عنوان مدیریتشده میتواند برای VPS هم استفاده شود؛ اختصاصیبودن سختافزار، ویژگی مدل موردبحث این مقاله است.
آیا مدیریتنشده یعنی هیچ پشتیبانی وجود ندارد؟
خیر. پشتیبانی سختافزار، برق و شبکه معمولاً برقرار است. خرابی دیسک فیزیکی با خطای وبسرور یا افزونه سایت فرق دارد. مورد اول در محدوده زیرساخت است و مورد دوم، بدون قرارداد مدیریت، معمولاً باید توسط تیم شما بررسی شود.
برای سایت کوچک، سرور اختصاصی مدیریتشده مناسب است؟
در بسیاری از موارد، هاست یا VPS متناسب اقتصادیتر است. سرور اختصاصی زمانی توجیه پیدا میکند که ظرفیت، جداسازی سختافزاری یا نیاز خاص پروژه آن را لازم کند. پس ابتدا نوع زیرساخت را انتخاب کنید و بعد درباره نحوه مدیریت آن تصمیم بگیرید.
آیا دسترسی root محدود میشود؟
ممکن است. بعضی قراردادها دسترسی کامل میدهند و هماهنگی تغییرات را لازم میدانند؛ بعضی دسترسی را محدود میکنند تا مسئولیت پیکربندی قابلکنترل بماند. اگر نصب ابزار خاصی لازم دارید، این موضوع را پیش از خرید مشخص کنید.
رفع اشکال کد سایت هم در خدمات مدیریت است؟
معمولاً نه، مگر صریحاً توافق شده باشد. مدیریت سیستمعامل، وبسرور یا پایگاه داده با اصلاح منطق برنامه و ناسازگاری افزونهها متفاوت است. مشخصکردن مرز این کارها، از رفتوبرگشت بینتیجه بین توسعهدهنده و مدیر سرور جلوگیری میکند.
میتوان مدیریت سرور را بعداً واگذار کرد؟
اغلب امکانپذیر است، اما تیم جدید باید وضعیت فعلی را بررسی کند. نصبهای نامستند و تنظیمات پراکنده، تحویل را دشوار میکنند و ممکن است اصلاح یا انتقال لازم شود. ثبت تغییرات و نگهداری مستندات از روز اول، این فرایند را سادهتر میکند.
مدیریتشده امنیت کامل ایجاد میکند؟
خیر. نگهداری تخصصی میتواند ریسک را کاهش دهد، اما رمز ضعیف، کد آسیبپذیر یا دسترسی نامناسب همچنان مشکلساز است. مشتری و تیم مدیریت باید مسئولیت هر بخش را بشناسند و با هم همکاری کنند.
چطور توان تیم را برای مدیریتنشده بسنجیم؟
بررسی کنید آیا فردی برای کار با سیستمعامل سرور، نصب وصله، تنظیم دسترسی و بازیابی اطلاعات دارید. وجود بکاپ مستقل، آزمون بازیابی و پاسخگویی به هشدار هم ضروری است. اگر این کارها مسئول مشخص ندارند، باید خدمات مستمر یا تقسیم کار قابلاجرا تهیه کنید؛ صرف آشنایی با نصب اولیه کافی نیست.
جمعبندی انتخاب مدل مدیریت
تفاوت سرور اختصاصی مدیریتشده و مدیریتنشده، در مسئولیت کارهای پس از تحویل است. مدیریتنشده اختیار بیشتری میدهد، اما هزینه زمان، مهارت و پاسخ به حادثه را به تیم شما منتقل میکند. در مدیریتشده بخشی از این کارها واگذار میشود، با همان دامنهای که قرارداد مشخص کرده است.
برای تصمیم، اجاره ماهانه را کنار هزینه نیروی فنی، ابزار و اختلال احتمالی بگذارید. خدمات راهاندازی میتواند راه میانه باشد، به شرط آنکه برای نگهداری بعدی توان و برنامه واقعی داشته باشید.
پیش از خرید، مهارت تیم و حساسیت پروژه را دقیق بسنجید. مسئولیت وصله، بکاپ، پایش و بازیابی را مکتوب کنید تا پس از تحویل سرور، هیچ کار ضروری بدون مسئول باقی نماند.
